
Prelungirea termenele de achiziții în contextul atacului cibernetic asupra aplicației MIPE
Recent, aplicația „Achiziţii Beneficiari Privaţi” a Ministerului Investiţiilor şi Proiectelor Europene (MIPE) a suferit un atac cibernetic, ceea ce a determinat instituția să adopte măsuri imediate pentru a asigura continuitatea procesului de achiziții. Prin urmare, toate termenele reglementate pentru realizarea procedurilor de achiziții destinate beneficiarilor privați vor fi prelungite corespunzător, pe durata în care aplicația rămâne inaccesibilă.
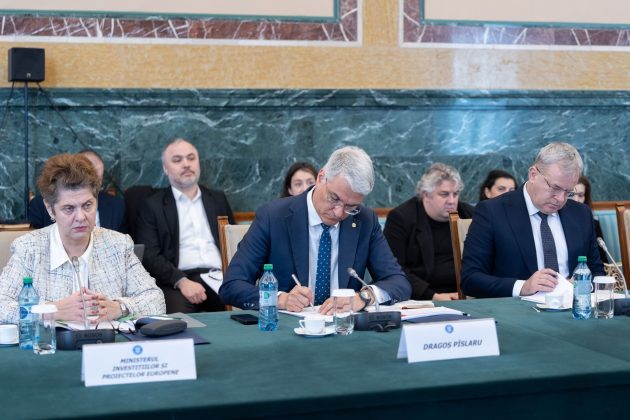
Hotărârea a fost luată prin semnarea unui ordin de către ministrul interimar al Investiţiilor şi Proiectelor Europene, Dragoş Pîslaru, conform informațiilor furnizate de Agerpres. Ordinul precizează că beneficile privați nu vor fi penalizați în cazul în care întâmpină întârzieri datorate indisponibilității aplicației, iar termenele pentru achiziții vor fi ajustate în funcție de perioada în care aplicația nu poate fi utilizată.
Ministrul Pîslaru a întreprins aceste măsuri ca răspuns la incidentul care a vizat aplicația, care are rolul de a facilita procedurile de achiziții în cadrul proiectelor finanțate prin fonduri europene. Ordinul nr. 1143, adoptat pentru a modifica reglementările anterioare, subliniază importanța menținerii unui cadru operațional pentru beneficiarii privați în contextul unor astfel de provocări tehnologice.
Pe lângă prelungirea termenelor, MIPE este implicat în analizarea incidentului împreună cu instituțiile competente în domeniul securității cibernetice, pentru a reoperaționaliza aplicația cât mai curând posibil. Conform MIPE, aplicația afectată nu este destinată gestionării proiectelor finanțate din Planul Național de Redresare și Reziliență (PNRR).
Este esențial ca ministerul să comunice în mod transparent durata intervalului de indisponibilitate, care va fi anunțată public pe site-ul MIPE, asigurându-se astfel că toți participanții la procedurile de achiziții sunt informați și pot să își adapteze planurile corespunzător.

