
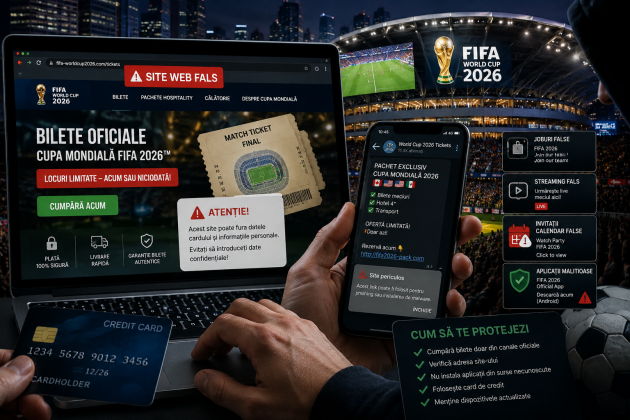
FIFA: Atacurile de phishing au crescut semnificativ în timpul turneului
În 2026, mai mult de 13.000 de domenii cu temă FIFA au fost înregistrate, ceea ce a dus la o creștere alarmantă de aproape 500% a atacurilor de phishing. Potrivit unei analize efectuate de cyber_Folks pe un număr de aproape 500.000 de domenii, 61,6% dintre domeniile companiilor din România nu beneficiază de protecția DMARC configurată, făcându-le extrem de vulnerabile. Îngrijorător este faptul că metodele de atac vizează nu doar fanii pasionați, ci și companiile prin intermediul conturilor angajaților, aplicațiilor false de streaming, cripturi malițioase și site-uri care imită platformele oficiale.
Măsuri de protecție pentru companii
Companiile se confruntă cu un pericol real, iar specialiștii subliniază importanța implementării unor măsuri adecvate de securitate. Gabriela Ţinteanu a raportat că aceste atacuri utilizează chiar e-mailurile angajaților, iar un cont compromis poate oferi acces neautorizat la întreaga rețea a companiei. Expertul Ionuț Ariton, co-CEO cyber_Folks, a afirmat că multe firme românești greșesc prin a crede că nu sunt ținte, cu toate că angajații lor sunt în contact cu aceste amenințări.
Consecințele unei neglijențe în securitate
Analiza cyber_Folks a scos la iveală că 61,6% dintre domeniile companiilor românești nu au implementat protecția DMARC. Aceasta oferă o apărare împotriva falsificării expeditorilor, care este una dintre principalele tehnici folosite în atacuri de phishing și email spoofing. Directoratul Național de Securitate Cibernetică a emis avertizări privind amenințările asociate Cupei Mondiale FIFA, inclusiv site-uri false și tentative de furt de date personale.
Tipuri de atacuri și tehnici utilizate
Atacurile specifice observate în perioada evenimentului includ site-uri care reproduc platformele oficiale FIFA și mesaje care promit acces gratuit la meciuri, bilete sau premii. Grupuri de atacatori, precum „Ghost Stadium”, au fost identificate operând peste 300 de pagini de phishing care imită ecranele de autentificare FIFA. Aceste metode sunt din ce în ce mai diversificate, incluzând fraude prin coduri QR și aplicații pirat care promit acces la transmisiuni ilegale, având ca scop colectarea de date personale și bancare.
Inteligența artificială în serviciul atacatorilor
Utilizarea inteligenței artificiale a dus la crearea rapidă a unor pagini web și materiale vizuale care imită organizații legitime, făcând atacurile mai convingătoare și mai greu de depistat. Aceste instrumente permit atacatorilor să producă comunicări personalizate care să țintească anumite industrii sau departamente, sporind astfel eficiența fraudelor.
Recomandări pentru companii
Specialiștii de la cyber_Folks recomandă companiilor să-și instruiască angajații să verifice cu rigurozitate sursele mesajelor și să nu acceseze legături suspecte. Protecția prin autentificare în doi pași, utilizarea de parole diferite pentru conturile personale și profesionale, precum și configurarea corectă a măsurilor de securitate, cum ar fi SPF, DKIM și DMARC, sunt și ele esențiale. În cazul compromiterii datelor, angajații trebuie să informeze imediat departamentele IT.
Ce trebuie să facă cei afectați
Dacă cineva a introdus datele pe un site suspect, este esențial să schimbe imediat parola contului afectat și să blocheze cardurile bancare, dacă datele de plată au fost compromise. Este crucial să se anunțe incidentul către autorități, precum DNSC, pentru a asigura o reacție promptă în fața amenințărilor cibernetice.

